انسانها اینترنت را به رباتها باختند؛ ۵۷ درصد ترافیک وب غیرانسانی شد
با ما همراه باشید
تصور کنید وارد یک وبسایت میشوید و آمار بازدید آن را مشاهده میکنید. عدد بازدید بالا رفته، درخواستهای سرور افزایش پیدا کرده و کاربران بیشتری به نظر میرسند؛ اما یک سؤال مهم وجود دارد:
چند درصد از این فعالیتها واقعاً توسط انسان انجام شده است؟
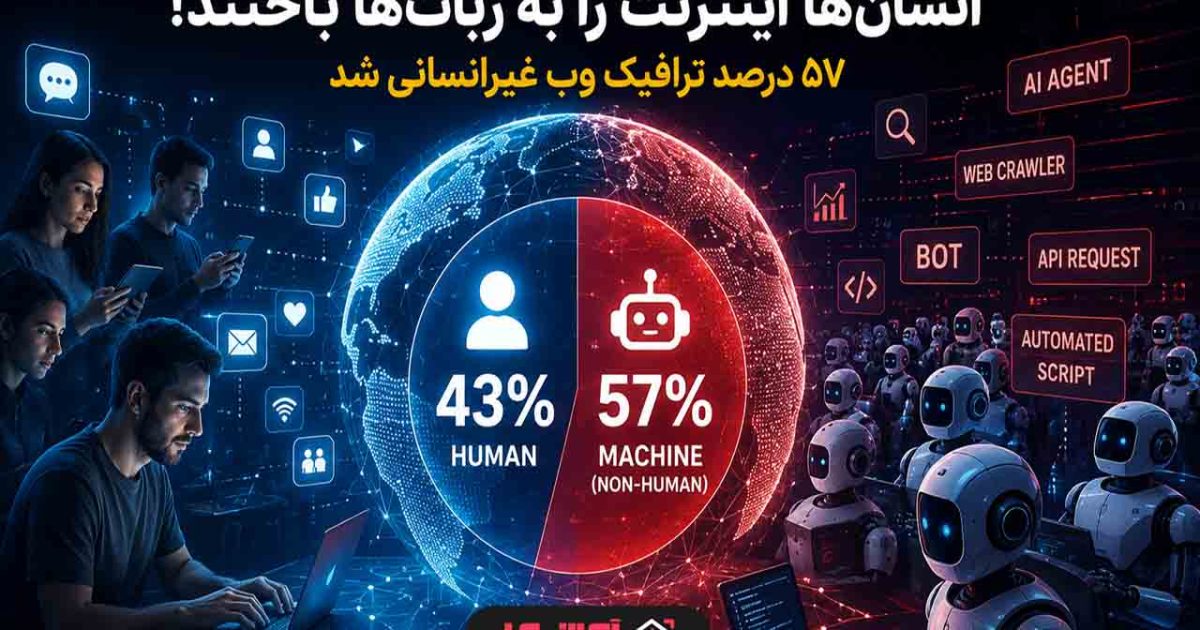
بر اساس دادههای منتشرشده از سوی Cloudflare، در ژوئن ۲۰۲۶ حدود ۵۷ درصد از فعالیت ثبتشده در شبکه از سوی ترافیک غیرانسانی ایجاد شده و سهم کاربران انسانی به ۴۳ درصد رسیده است.
این آمار نشان میدهد اینترنت وارد مرحلهای شده که در آن ماشینها و نرمافزارهای خودکار، سهم بسیار بزرگی از فعالیتهای آنلاین را به خود اختصاص دادهاند.
منظور از ترافیک غیرانسانی چیست؟
هر ترافیکی که مستقیماً توسط یک کاربر انسانی ایجاد نشود، میتواند در دسته ترافیک غیرانسانی قرار بگیرد.
برای مثال:
- رباتهای موتورهای جستوجو
- Web Crawlerها
- رباتهای مانیتورینگ
- سرویسهای خودکار
- API Clientها
- Botهای مخرب
- ابزارهای Scraping
- رباتهای شبکههای اجتماعی
- و جدیدتر از همه، عاملهای هوش مصنوعی یا AI Agentها
بنابراین تمام ترافیک غیرانسانی الزاماً مخرب نیست.
یک Googlebot که برای ایندکس کردن صفحات سایت شما فعالیت میکند، با یک Bot که بهصورت خودکار فرم ورود سایت را آزمایش میکند، رفتار و هدف کاملاً متفاوتی دارد.
چرا رباتها در حال افزایش هستند؟
یکی از مهمترین دلایل این تغییر، رشد هوش مصنوعی و AI Agentها است.
در گذشته بسیاری از فعالیتهای اینترنتی نیازمند حضور مستقیم انسان بودند؛ اما امروز یک Agent هوش مصنوعی میتواند:
- یک وبسایت را باز کند.
- اطلاعات موردنظر را پیدا کند.
- چندین صفحه را بررسی کند.
- اطلاعات را با منابع دیگر مقایسه کند.
- از API استفاده کند.
- حتی در برخی سیستمها یک فرآیند را تا مرحله انجام عملیات پیش ببرد.
بنابراین اینترنت در حال حرکت از مدل:
Human → Website
به سمت مدلهای پیچیدهتری مانند:
Human → AI Agent → Website → API → Service
است.
آیا هر Bot یک تهدید امنیتی است؟
خیر.
این یکی از نکات مهمی است که در تحلیل این موضوع باید در نظر گرفت.
Botها را میتوان بهصورت کلی به چند گروه تقسیم کرد:
Botهای مفید
مانند:
- موتورهای جستوجو
- سرویسهای مانیتورینگ
- ابزارهای تحلیل
- Crawlerهای معتبر
این دسته معمولاً بخشی از عملکرد طبیعی اینترنت هستند.
Botهای تجاری و خودکار
این Botها میتوانند برای جمعآوری قیمت، تحلیل بازار، بررسی موجودی و سایر فعالیتهای خودکار استفاده شوند.
Botهای مخرب
این دسته میتوانند برای اهدافی مانند:
- Credential Stuffing
- Account Takeover
- Scraping مخرب
- ایجاد حسابهای جعلی
- تقلب
- سوءاستفاده از API
- حملات DDoS
- بررسی آسیبپذیریها
استفاده شوند.
گزارش ۲۰۲۶ Imperva نیز نشان میدهد که ترافیک خودکار دیگر یک پدیده حاشیهای نیست و Botها بخش عمدهای از ترافیک وب را تشکیل میدهند. این گزارش بر نقش AI Agentها و افزایش پیچیدگی تشخیص رفتار خودکار تأکید دارد.
مشکل اصلی برای مدیران سایت چیست؟
مشکل فقط افزایش مصرف منابع سرور نیست.
فرض کنید یک فروشگاه اینترنتی روزانه ۱۰۰ هزار درخواست دریافت میکند.
اگر ندانیم چه مقدار از این درخواستها توسط:
- مشتری واقعی
- موتور جستوجو
- Crawler
- AI Agent
- Bot مخرب
ایجاد شدهاند، تحلیل آمار سایت میتواند کاملاً گمراهکننده باشد.
برای مثال افزایش تعداد بازدیدها الزاماً به معنی افزایش مشتری نیست.
ممکن است بخش بزرگی از این افزایش ناشی از Bot Traffic باشد.
Botها چه خطری برای امنیت سایت دارند؟
باتهای مخرب میتوانند مستقیماً زیرساخت وب و APIهای سازمان را هدف قرار دهند.
یکی از نقاط مهم، APIها هستند.
در گزارش ۲۰۲۶ Imperva، حدود ۲۷ درصد حملات Bot به Endpointهای API مربوط بوده است.
این موضوع اهمیت زیادی دارد؛ زیرا مهاجم دیگر لزوماً نیازی ندارد از طریق رابط کاربری سایت با سیستم تعامل کند.
ممکن است مستقیماً API را هدف قرار دهد.
به همین دلیل امنیت API، احراز هویت، Rate Limiting، کنترل دسترسی و Bot Management اهمیت بیشتری پیدا کردهاند.
آیا این اتفاق به معنی پایان اینترنت انسانی است؟
نه.
اما نشاندهنده یک تغییر بنیادین در معماری و نحوه استفاده از اینترنت است.
در سالهای آینده احتمالاً بخش بیشتری از جستوجوها، خریدها، مقایسه قیمتها، جمعآوری اطلاعات و تعامل با سرویسهای آنلاین توسط AI Agentها انجام خواهد شد.
در چنین شرایطی ممکن است دیگر تنها سؤال این نباشد که:
«چند کاربر وارد سایت من شدهاند؟»
بلکه سؤال مهمتر این باشد:
«چه نوع موجودیتهایی در حال استفاده از سرویس من هستند؟»
انسان؟
Bot؟
Crawler؟
AI Agent؟
یا یک مهاجم خودکار؟
مدیران سایت باید چه کاری انجام دهند؟
با افزایش ترافیک ماشینی، سازمانها باید دید دقیقتری نسبت به ترافیک ورودی خود داشته باشند.
اقدامات مهم شامل:
- استفاده از WAF
- مانیتورینگ ترافیک غیرعادی
- Bot Management
- Rate Limiting
- حفاظت از APIها
- احراز هویت مناسب API
- بررسی User-Agentها و الگوهای رفتاری
- تحلیل IP و Reputation
- استفاده از CAPTCHA در نقاط حساس
- مانیتورینگ Login و Authentication
- بررسی الگوهای غیرطبیعی درخواستها
البته مسدود کردن تمام Botها نیز راهکار مناسبی نیست؛ چون ممکن است باعث اختلال در موتورهای جستوجو و سرویسهای مفید شود.
هدف اصلی باید تشخیص، دستهبندی و کنترل هوشمند ترافیک باشد.
اینترنت در حال تبدیل شدن به یک فضای Machine-to-Machine است
شاید مهمترین پیام این آمار همین باشد.
اینترنت در ابتدا عمدتاً برای ارتباط انسانها طراحی شد؛ اما امروز بخش بزرگی از ارتباطات بهصورت:
Machine → Machine
انجام میشود.
سرورها با سرورها ارتباط دارند.
APIها با APIها ارتباط برقرار میکنند.
Crawlerها صفحات را بررسی میکنند.
Botها داده جمعآوری میکنند.
و AI Agentها به نمایندگی از انسانها با سرویسهای آنلاین تعامل میکنند.
بنابراین آینده اینترنت احتمالاً ترکیبی از Human-to-Machine و Machine-to-Machine خواهد بود.
جمعبندی
عبور ترافیک غیرانسانی از ترافیک انسانی، فقط یک عدد آماری نیست؛ بلکه نشانه تغییر مدل استفاده از اینترنت است.
رشد AI Agentها، Botها و سرویسهای خودکار باعث شده وبسایتها و زیرساختهای سازمانی با تعداد بیشتری از کاربران ماشینی مواجه شوند.
برای مدیران IT و امنیت، این یعنی یک ضرورت جدید:
دیگر صرفاً محافظت از «کاربر» کافی نیست؛ باید هویت و رفتار ماشینهایی که به سرویسها متصل میشوند نیز مدیریت شود.
منبع خبر: سیتنا بر اساس دادههای Cloudflare.