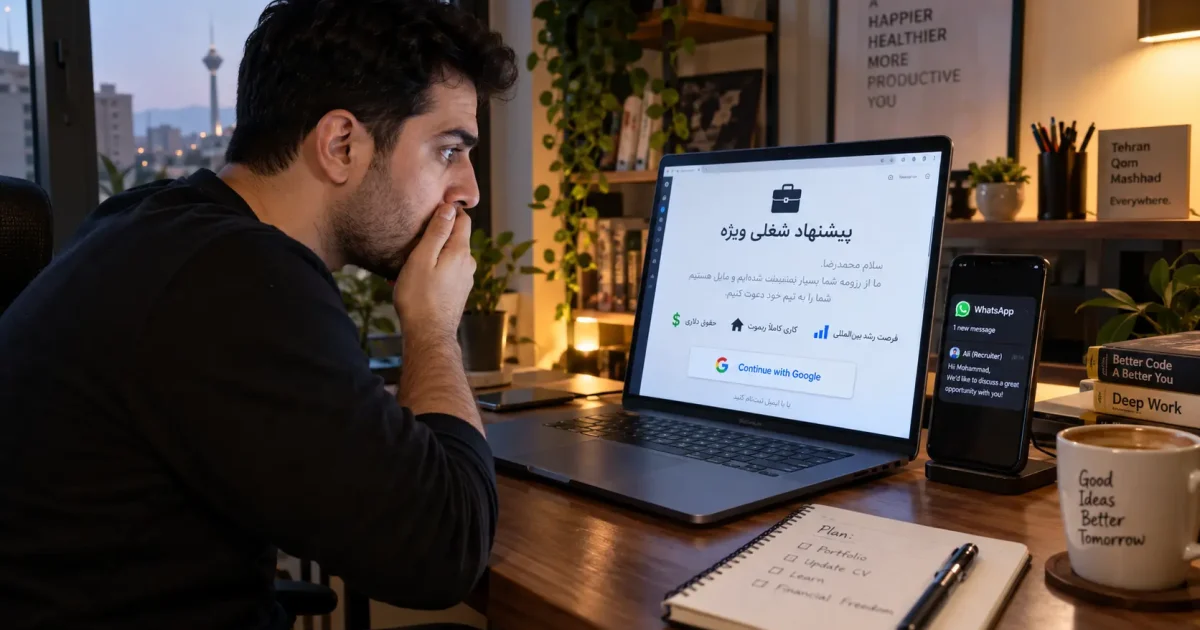
یک پیام استخدامی در واتساپ، تلگرام، ایتا یا پیامک میتواند فقط یک پیشنهاد شغلی نباشد؛ گاهی میتواند اولین مرحله یک حمله سایبری برای سرقت حساب کاربری، اطلاعات شخصی یا پول شما باشد.
اگر روزی پیام یا ایمیلی دریافت کردید که در آن نوشته شده است:
«رزومه شما مورد تأیید قرار گرفته است؛ برای تعیین زمان مصاحبه کلیک کنید»
یا:
«استخدام فوری با امکان کار در منزل و درآمد بالا»
یا:
«از طرف منابع انسانی دیجیکالا/اسنپ/تپسی تماس میگیریم»
قبل از کلیک روی لینک، یک لحظه صبر کنید.
ممکن است پشت این پیشنهاد، یک شرکت واقعی و یک فرصت شغلی واقعی قرار داشته باشد؛ اما ممکن است با یک آگهی استخدام جعلی، فیشینگ یا کلاهبرداری اینترنتی مواجه باشید.
تازهترین نمونههای حملات سایبری نشان میدهد مهاجمان برای فریب افراد جویای کار، دیگر به پیامهای ساده و آماتور اکتفا نمیکنند. آنها میتوانند نام شرکتهای شناختهشده ایرانی، اطلاعات واقعی کارکنان منابع انسانی، پلتفرمهای معتبر داخلی و حتی صفحات ورود شبیه سرویسهای اصلی را در کنار یکدیگر قرار دهند تا یک سناریوی کاملاً باورپذیر بسازند.
یک پیشنهاد شغلی جعلی چگونه حساب گوگل را هدف میگیرد؟
در یکی از کمپینهای فیشینگ شناساییشده در سال ۲۰۲۶، مهاجمان خود را بهعنوان استخدامکنندگان شرکتهای بزرگ معرفی کرده و متخصصان حوزه بازاریابی را با پیشنهادهای شغلی جعلی هدف قرار دادهاند.
بررسیهای انجامشده توسط Will Thomas، مشاور ارشد شرکت Team Cymru، نشان میدهد مهاجمان حداقل ۳۴ دامنه برای جعل هویت بیش از ۳۰ برند شناختهشده ایجاد کردهاند.
در میان نامهای جعلشده، برندهایی مانند Netflix، Coca-Cola، OpenAI، Adidas، Adobe، McKinsey، Marriott و FIFA دیده میشود. هدف نهایی، در موارد بررسیشده، هدایت قربانی به یک صفحه فیشینگ و سرقت اطلاعات حساب گوگل بوده است.
نکته مهم اینجاست که این حمله صرفاً یک «ایمیل جعلی» نیست؛ مهاجمان تلاش کردهاند کل تجربه یک فرآیند استخدام واقعی را شبیهسازی کنند.
حمله از کجا شروع میشود؟
سناریو میتواند بسیار ساده آغاز شود.
قربانی پیامی در واتساپ، تلگرام، ایتا، بله یا حتی پیامک دریافت میکند که ظاهراً از طرف یک استخدامکننده ارسال شده است.
در متن پیام ممکن است نوشته شده باشد:
«با توجه به سابقه کاری شما در پروفایل جابویژن/جابینجا، تصور میکنیم برای یکی از موقعیتهای شغلی ما گزینه مناسبی باشید.»
سپس از فرد خواسته میشود برای مشاهده جزئیات شغل یا رزرو زمان مصاحبه روی یک لینک کلیک کند.
در نمونه بررسیشده، مهاجمان حتی از نام و تصویر استخدامکنندگان واقعی شرکتهای مورد جعل هویت استفاده کرده بودند. همچنین نام مخاطب و حوزه کاری او نیز در پیام مورد استفاده قرار میگرفت؛ موضوعی که نشان میدهد مهاجمان پیش از ارسال پیام، اطلاعاتی درباره اهداف خود جمعآوری کردهاند.
این موضوع اهمیت زیادی دارد؛ زیرا بسیاری از کاربران تصور میکنند اگر یک پیام نام و تصویر واقعی یک فرد را داشته باشد، حتماً معتبر است.
در حالی که چنین اطلاعاتی میتواند از منابع عمومی مانند وبسایت شرکت، شبکههای اجتماعی و پروفایلهای حرفهای مانند لینکدین جمعآوری شده باشد.
اگر این روش در ایران استفاده شود، چه شکلی خواهد داشت؟
فرض کنید یک کاربر ایرانی در حوزه فناوری، بازاریابی، فروش یا پشتیبانی فعالیت میکند.
او ممکن است پیامی دریافت کند که ظاهراً از واحد منابع انسانی یک شرکت شناختهشده ایرانی ارسال شده است.
برای مثال، مهاجم میتواند نام یک برند شناختهشده مانند:
دیجیکالا، اسنپ، تپسی، دیوار، علیبابا، کافهبازار، همراه اول، ایرانسل، فناپ، گروه صنعتی گلرنگ، بانک ملت، بانک پاسارگاد، شاتل، پارسآنلاین یا ایرانخودرو
را در آگهی یا پیام خود قرار دهد.
مثلاً:
دعوت به همکاری
رزومه شما برای موقعیت «کارشناس پشتیبانی مشتریان» بررسی شده است.
برای مشاهده جزئیات موقعیت و انتخاب زمان مصاحبه از لینک زیر استفاده کنید.
یا:
از طرف تیم جذب دیجیکالا
برای مصاحبه آنلاین در تاریخ مشخص، از طریق لینک زیر وارد شوید.
در اینجا یک نکته بسیار مهم وجود دارد:
این شرکتها در این مثال، صرفاً نمونه برندهای شناختهشده ایرانی هستند که ممکن است نام و هویت آنها جعل شود؛ این مثال به معنای وقوع کمپین مورد اشاره علیه این شرکتها نیست.
هدف از این مثال، نشان دادن نحوه بومیشدن همین روش حمله در فضای ایران است.
مرحله بعد؛ یک سایت استخدامی کاملاً جعلی
پس از کلیک روی لینک، ممکن است کاربر وارد صفحهای شود که از نظر ظاهری کاملاً شبیه سایت شرکت باشد.
ممکن است صفحه شامل این موارد باشد:
- لوگوی شرکت
- رنگ سازمانی
- معرفی شرکت
- عنوان شغلی
- شرح وظایف
- فرم ارسال رزومه
- تقویم انتخاب زمان مصاحبه
- اطلاعات تماس
- نام اعضای تیم منابع انسانی
- دکمه «ورود»
- گزینه «ادامه با گوگل»
در چنین شرایطی کاربر ممکن است تصور کند وارد سامانه واقعی استخدام شده است.
اما واقعیت میتواند کاملاً متفاوت باشد.
ظاهر حرفهای سایت، دلیل معتبر بودن آن نیست.
چرا مهاجمان مستقیماً کاربر را به سایت جعلی نمیفرستند؟
یکی از بخشهای جالب کمپین شناساییشده، استفاده از تکنیکی به نام Nested Redirects یا «تغییر مسیرهای تودرتو» است.
در حالت عادی ممکن است مسیر به شکل زیر باشد:
ایمیل → سایت مخرب
اما در این حمله، مسیر پیچیدهتر است:
ایمیل → سرویس معتبر → سرویس معتبر دیگر → سایت واسط → صفحه فیشینگ
در کمپین مورد بررسی، مهاجمان از زنجیرهای شامل PeopleForce، دامنه مرتبط با Salesforce Marketing Cloud و Wise Agent استفاده کردهاند و در نهایت قربانی را به صفحه مهاجم رساندهاند.
این روش دو مزیت برای مهاجم دارد:
اول اینکه لینک در نگاه اولیه کمتر مشکوک به نظر میرسد.
دوم اینکه بررسیهای امنیتی که فقط مقصد اولیه لینک را بررسی میکنند، ممکن است با یک سرویس قانونی مواجه شوند.
پس دیدن یک دامنه معتبر به معنی امن بودن لینک نیست
این نکته برای کاربران ایرانی هم بسیار مهم است.
ممکن است لینکی که برای شما ارسال شده است در ابتدا به یک سرویس معتبر هدایت شود، اما بعد از چند مرحله به یک دامنه کاملاً متفاوت برسد.
بنابراین:
«این لینک اول به یک سایت معتبر رفت»
به معنی:
«پس کل فرآیند امن است»
نیست.
کاربر باید مقصد نهایی و فرآیند درخواست اطلاعات را نیز بررسی کند.
خطر اصلی؛ صفحه جعلی ورود به گوگل
پس از ورود به سایت جعلی، ممکن است از کاربر خواسته شود برای ادامه فرآیند مصاحبه یا رزرو زمان جلسه، با حساب گوگل وارد شود.
مثلاً دکمهای با عنوان:
Continue with Google
یا:
ورود با حساب گوگل
نمایش داده میشود.
کاربر روی آن کلیک میکند و پنجرهای ظاهر میشود که از نظر ظاهری بسیار شبیه پنجره واقعی ورود گوگل است.
اما ممکن است این پنجره اصلاً پنجره واقعی مرورگر نباشد.
مرورگر درون مرورگر (Browser-in-the-Browser) چیست؟
تکنیکی که در این حمله مورد استفاده قرار گرفته Browser-in-the-Browser یا به اختصار BitB نام دارد که در فارسی میتوان آن را «مرورگر درون مرورگر» یا «پنجره جعلی مرورگر» نامید.
در این روش، مهاجم بهجای باز کردن یک پنجره واقعی مرورگر، ظاهر یک پنجره ورود را با استفاده از عناصر HTML و CSS در داخل صفحه جعلی ایجاد میکند.
در نتیجه، کاربر ممکن است با چیزی مواجه شود که از نظر ظاهری شامل:
- لوگوی گوگل
- کادر ورود
- نوار آدرس شبیه مرورگر
- دکمههای ورود
- طراحی مشابه Google Login
است.
اما همه این عناصر میتوانند بخشی از همان صفحه جعلی باشند.
به همین دلیل، صرفاً نگاه کردن به ظاهر پنجره ورود برای تشخیص واقعی یا جعلی بودن آن کافی نیست.
در این تکنیک، کاربر فکر میکند یک پنجره جداگانه مرورگر (مثلاً پنجره ورود گوگل) باز شده است، اما در واقع آن پنجره درون همان صفحه جعلی و بهصورت تقلبی ساخته شده است. به همین دلیل به آن «مرورگر درون مرورگر» میگویند.
چرا حملههای استخدامی موفق هستند؟
دلیل مهم این است که مهاجم از اعتماد طبیعی انسان به فرآیند استخدام استفاده میکند.
اگر فردی مدتها به دنبال شغل باشد و ناگهان پیامی از یک شرکت شناختهشده دریافت کند، احتمال دارد پیام را با دقت کمتری بررسی کند.
این موضوع در شرایطی که بازار کار رقابتی است، اهمیت بیشتری پیدا میکند.
مهاجم نیز دقیقاً از همین نقطه استفاده میکند:
فرصت شغلی → ایجاد هیجان → ایجاد عجله → کلیک → ورود اطلاعات → سرقت حساب
اما ماجرا در ایران فقط به ایمیل ختم نمیشود
در ایران، شکل دیگری از همین سوءاستفاده نیز وجود دارد:
آگهیهای جعلی «کار در منزل»
ممکن است فرد در یک پلتفرم آگهی یا شبکه اجتماعی با آگهیهایی مانند این مواجه شود:
استخدام تایپیست در منزل
استخدام ادمین دورکار
کار در منزل با درآمد بالا
بستهبندی در منزل
استخدام پشتیبان آنلاین
درآمد میلیونی با روزانه چند ساعت کار
استخدام فوری بدون نیاز به سابقه
همکاری اینترنتی با امکان کار از منزل
استخدام منشی دورکار در تلگرام
کسب درآمد از خانه با موبایل
این عناوین بهخودیخود اثبات نمیکنند که یک آگهی کلاهبرداری است.
اما وقتی چنین آگهیهایی با درخواست پول، اطلاعات حساس، نصب برنامه یا انتقال وجه همراه شوند، باید بسیار جدیتر بررسی شوند.
هشدار پلیس فتا درباره آگهیهای جعلی استخدام
این موضوع صرفاً یک احتمال نظری نیست.
رئیس پلیس فتا فراجا در آبان ۱۴۰۴ درباره انتشار آگهیهای جعلی استخدام در پلتفرمهای آگهیمحور از جمله دیوار و شیپور هشدار داد و اعلام کرد مجرمان سایبری از این آگهیها برای هدایت کاربران به سایتهای جعلی یا نصب اپلیکیشنهای آلوده استفاده میکنند.
همچنین پلیس فتا بارها درباره آگهیهای «کار در منزل» در دیوار، شیپور، تلگرام و اینستاگرام هشدار داده و از کاربران خواسته است قبل از هر پرداخت یا اشتراکگذاری اطلاعات، هویت آگهیدهنده را از طریق سایت رسمی شرکت راستیآزمایی کنند.
بنابراین، وجود یک آگهی در یک پلتفرم شناختهشده نیز بهتنهایی به معنی تأیید هویت آگهیدهنده نیست.
یک مدل خطرناکتر؛ «برای شروع کار فقط یک مبلغ کوچک پرداخت کنید»
یکی از روشهایی که در کلاهبرداریهای استخدامی دیده میشود، درخواست مبلغی با عنوانهای مختلف است.
مثلاً:
هزینه ثبتنام
هزینه تشکیل پرونده
هزینه فعالسازی حساب
هزینه آموزش
هزینه ارسال تجهیزات
ودیعه دستگاه
هزینه صدور کارت شناسایی
هزینه اشتراک در سامانه
ممکن است مبلغ اولیه نسبتاً کم باشد تا مقاومت قربانی کاهش پیدا کند.
پس از پرداخت نیز ممکن است فرد با درخواستهای جدید مواجه شود یا ارتباط کلاهبردار قطع شود.
در ایران، این پرداختها معمولاً از طریق کارت به کارت، شماره شبا، کیف پول الکترونیکی، رمزارز یا لینک پرداخت جعلی درخواست میشوند.
حتی ممکن است از شما بخواهند پول دریافت و منتقل کنید
این قسمت بسیار مهم است.
گاهی کلاهبرداری استخدامی فقط برای گرفتن پول از قربانی نیست.
ممکن است به فرد گفته شود:
«به دلیل محدودیت حساب شرکت، مبلغی به حساب شما واریز میکنیم؛ شما آن را به حساب دیگری منتقل کنید و درصدی هم برای خودتان بردارید.»
یا از او خواسته شود یک کیف پول رمزارزی ایجاد کند و وجه دریافتی را به ارز دیجیتال تبدیل و منتقل کند.
در چنین شرایطی، ممکن است فرد بدون اطلاع، به ابزار انتقال پول حاصل از کلاهبرداری تبدیل شود.
برخی هشدارهای منتشرشده درباره آگهیهای جعلی «کار در منزل» در دیوار و شیپور نیز به چنین سوءاستفادههایی اشاره کردهاند.
بنابراین:
هیچ پولی را صرفاً به دلیل اینکه فردی خود را کارفرما معرفی کرده، برای شخص دیگری منتقل نکنید.
اطلاعات شخصی شما هم هدف است
گاهی مهاجم حتی در مرحله اول پولی درخواست نمیکند.
ممکن است فرم استخدامی شامل موارد زیر باشد:
- نام و نام خانوادگی
- کد ملی
- شماره موبایل
- آدرس
- تصویر کارت ملی
- تصویر شناسنامه
- شماره کارت بانکی
- شماره حساب
- اطلاعات حساب کاربری
- رمز عبور
- کد تأیید پیامکی
- کد رهگیری پست
- اطلاعات بیمه تأمین اجتماعی
همه این اطلاعات لزوماً برای یک فرآیند استخدام واقعی موردنیاز نیستند.
هرچه اطلاعات حساستری درخواست میشود، باید دلیل درخواست و هویت دریافتکننده دقیقتر بررسی شود.
«کار در منزل با درآمد بالا» همیشه کلاهبرداری نیست؛ اما این نشانهها مهماند
برای جلوگیری از برداشت اشتباه، باید یک نکته را روشن کرد:
کار در منزل یا استخدام دورکاری ذاتاً کلاهبرداری نیست.
بسیاری از شرکتها واقعاً نیروی دورکار استخدام میکنند.
مسئله زمانی ایجاد میشود که آگهی یا فرآیند استخدام دارای نشانههایی مانند موارد زیر باشد:
| نشانه | چرا مهم است؟ |
|---|---|
| درآمد بسیار بالا برای کار بسیار ساده | نیازمند بررسی بیشتر |
| استخدام فوری بدون هیچ بررسی | احتمال فریب را افزایش میدهد |
| درخواست پول پیش از استخدام | هشدار جدی |
| درخواست رمز عبور | بسیار خطرناک |
| درخواست کد پیامکی | بسیار خطرناک |
| درخواست نصب اپلیکیشن ناشناس | خطر امنیتی |
| لینک به دامنه ناشناس | نیازمند بررسی |
| فشار برای تصمیمگیری فوری | نشانه فریب احتمالی |
| درخواست انتقال پول دیگران | بسیار خطرناک |
| نبود اطلاعات قابل راستیآزمایی درباره شرکت | هشدار جدی |
| اصرار به ادامه گفتگو در واتساپ/تلگرام | نشانه کلاهبرداری |
| عدم ارائه شماره ثابت شرکت | نیازمند بررسی |
از کجا بفهمیم آگهی استخدام واقعی است؟
۱. آگهی را در سایت رسمی شرکت جستوجو کنید
اگر فردی خود را نماینده یک شرکت معرفی میکند، نام موقعیت شغلی را در سایت رسمی همان شرکت جستوجو کنید.
برای مثال، اگر پیام از طرف دیجیکالا است، به بخش «فرصتهای شغلی» در سایت رسمی دیجیکالا مراجعه کنید و ببینید آیا چنین موقعیتی وجود دارد یا خیر.
۲. با شماره رسمی شرکت تماس بگیرید
شماره تماس رسمی شرکت را از سایت آن شرکت بردارید و با واحد منابع انسانی تماس بگیرید. هرگز با شمارهای که در پیام آمده تماس نگیرید.
۳. دامنه سایت را بررسی کنید
دامنه سایت را با دقت بررسی کنید. برای مثال:
digikala.comمعتبر است.digikala-jobs.irیاdigikalaa.comمشکوک است.
۴. از پلتفرمهای معتبر داخلی استفاده کنید
برای جستجوی شغل، از پلتفرمهای شناختهشده مانند جابینجا، جابویژن، ایرانتلنت استفاده کنید و آگهی را مستقیماً در همان پلتفرم بررسی کنید.
۵. هیچوقت برای استخدام پول پرداخت نکنید
هیچ شرکت معتبری برای استخدام از شما پول نمیگیرد. اگر چنین درخواستی مطرح شد، فوراً قطع ارتباط کنید.
۶. اطلاعات حساس را در فرمهای ناشناس وارد نکنید
تا زمانی که هویت شرکت و صحت فرآیند استخدام احراز نشده، کد ملی، شماره کارت، رمز عبور یا کد پیامکی خود را در هیچ فرمی وارد نکنید.
۷. به نشانههای فنی توجه کنید
- آدرس سایت را در نوار آدرس مرورگر با دقت بخوانید.
- وجود قفل (HTTPS) بهتنهایی نشانه امن بودن سایت نیست.
- اگر پنجره ورود گوگل باز شد، مطمئن شوید که یک پنجره واقعی مرورگر است، نه یک پنجره جعلی درون صفحه.
- روی لوگو یا نوار آدرس پنجره ورود کلیک کنید؛ اگر قابل جابهجایی نیست، احتمالاً جعلی است.
اگر قربانی شدید چه کنید؟
اگر متوجه شدید قربانی کلاهبرداری استخدامی شدهاید:
۱. فوراً رمز عبور حساب گوگل، ایمیل و شبکههای اجتماعی خود را تغییر دهید.
۲. ورود دو مرحلهای (2FA) را فعال کنید.
۳. اگر اطلاعات بانکی وارد کردهاید، با بانک تماس بگیرید و کارت را مسدود کنید.
۴. اگر پولی پرداخت کردهاید، به پلیس فتا (شماره ۱۱۰ یا سایت cyberpolice.ir) شکایت کنید.
۵. اگر حساب گوگل شما هک شده، از طریق حساب بازیابی گوگل اقدام کنید.
۶. آگهی جعلی را در پلتفرم مربوطه گزارش دهید.
۷. اگر اطلاعات هویتی شما به سرقت رفته، به دفاتر پیشخوان دولت یا پلیس فتا مراجعه کنید.
جمعبندی
کلاهبرداری با آگهی استخدام و کار در منزل، یکی از رایجترین روشهای فیشینگ و کلاهبرداری اینترنتی در ایران و جهان است.
مهاجمان با جعل هویت شرکتهای معتبر، استفاده از نام و تصویر واقعی کارکنان منابع انسانی، ساخت سایتهای جعلی حرفهای و استفاده از تکنیکهایی مانند مرورگر درون مرورگر (Browser-in-the-Browser)، تلاش میکنند حساب گوگل، اطلاعات شخصی یا پول قربانیان را سرقت کنند.
قانون طلایی: هیچ شرکت معتبری برای استخدام از شما پول نمیگیرد، رمز عبور یا کد پیامکی نمیخواهد و شما را تحت فشار زمان قرار نمیدهد.
اگر پیامی دریافت کردید که یکی از این نشانهها را داشت، قبل از هر اقدامی، هویت فرستنده را از طریق سایت رسمی شرکت راستیآزمایی کنید.
به یاد داشته باشید:
ظاهر حرفهای، نام شرکت بزرگ، عکس استخدامکننده واقعی و حتی دامنه معتبر، هیچکدام بهتنهایی دلیل بر واقعی بودن یک پیشنهاد شغلی نیستند.
پرسشهای متداول
آیا آگهیهای «کار در منزل» در دیوار و شیپور کلاهبرداری هستند؟
نه لزوماً. بسیاری از آگهیهای کار در منزل واقعی هستند. اما باید نشانههای هشدار مانند درخواست پول، درخواست اطلاعات حساس، اصرار به ادامه گفتگو در واتساپ یا تلگرام و عدم ارائه اطلاعات قابل راستیآزمایی را جدی بگیرید.
آیا اگر سایت قفل HTTPS داشته باشد، امن است؟
نه. HTTPS فقط نشان میدهد ارتباط شما با سایت رمزنگاری شده است، اما نشان نمیدهد که سایت مورد اعتماد است. بسیاری از سایتهای فیشینگ نیز HTTPS دارند.
اگر روی لینک کلیک کردم اما اطلاعاتی وارد نکردم، آیا در خطر هستم؟
صرفاً کلیک روی لینک معمولاً خطر جدی ایجاد نمیکند، اما ممکن است سایت جعلی تلاش کند بدافزار نصب کند یا اطلاعات مرورگر شما را جمعآوری کند. بهتر است مرورگر خود را ببندید، حافظه پنهان (Cache) را پاک کنید و در صورت مشاهده رفتار مشکوک، سیستم را اسکن کنید.
چگونه بفهمم پنجره ورود گوگل واقعی است؟
پنجره واقعی گوگل یک پنجره جداگانه مرورگر است که میتوان آن را جابهجا کرد، بزرگ یا کوچک کرد و نوار آدرس آن قابل ویرایش است. پنجره جعلی (مرورگر درون مرورگر) معمولاً قابل جابهجایی نیست، نوار آدرس آن ثابت است و نمیتوان آن را از صفحه جدا کرد.
اگر حساب گوگل من هک شد، چه کنم؟
فوراً رمز عبور را تغییر دهید، ورود دو مرحلهای را فعال کنید، دستگاههای ناشناس را از حساب حذف کنید و از طریق صفحه بازیابی گوگل اقدام کنید. اگر به ایمیلهای مهم دسترسی ندارید، با پشتیبانی گوگل تماس بگیرید.
آیا پلیس فتا به این نوع کلاهبرداریها رسیدگی میکند؟
بله. پلیس فتا فراجا مسئول رسیدگی به جرائم سایبری از جمله کلاهبرداری اینترنتی، فیشینگ و سرقت اطلاعات است. میتوانید از طریق سایت cyberpolice.ir یا شماره ۱۱۰ شکایت خود را ثبت کنید.
منابع پیشنهادی برای مطالعه بیشتر
- سایت رسمی پلیس فتا: cyberpolice.ir
- مرکز ماهر (مدیریت امداد و هماهنگی رخدادهای رایانهای): certcc.ir
- گزارشهای امنیتی Team Cymru
- راهنمای امنیت حساب گوگل: myaccount.google.com/security
- پلتفرمهای معتبر کاریابی: جابینجا، جابویژن، ایرانتلنت