
مقدمه
در سالهای اخیر، حملات سایبری دیگر تنها متوجه شرکتهای بزرگ نیستند. از سازمانهای دولتی و بانکها گرفته تا فروشگاههای اینترنتی، شرکتهای خصوصی و حتی کسبوکارهای کوچک، همگی در معرض تهدیدات سایبری قرار دارند. مهاجمان هر روز از روشهای جدیدی برای نفوذ به شبکهها، سرقت اطلاعات و اخاذی دیجیتال استفاده میکنند.
در چنین شرایطی، تنها استفاده از آنتیویروس یا فایروال برای حفاظت از زیرساختهای فناوری اطلاعات کافی نیست. امنیت سایبری امروز بر پایه آزمون، ارزیابی، دفاع مستمر و بهبود مداوم بنا شده است.
به همین دلیل، سازمانهای حرفهای از سه رویکرد یا تیم تخصصی با نامهای تیم آبی (Blue Team)، تیم قرمز (Red Team) و تیم بنفش (Purple Team) استفاده میکنند. هر کدام از این تیمها مسئولیت مشخصی دارند و در کنار یکدیگر یک چرخه کامل امنیتی را تشکیل میدهند.
در این مقاله بهصورت کامل با مفهوم هر یک از این تیمها، وظایف، مهارتها، ابزارها، تفاوتها و اهمیت همکاری آنها آشنا خواهید شد.
تیم آبی (Blue Team) چیست؟
تیم آبی یا Blue Team مسئول حفاظت از زیرساختهای فناوری اطلاعات سازمان است. این تیم همان خط دفاعی سازمان در برابر حملات سایبری محسوب میشود و هدف اصلی آن جلوگیری از نفوذ، شناسایی سریع حملات و پاسخ مناسب به رخدادهای امنیتی است.
اعضای تیم آبی به صورت ۲۴ ساعته وضعیت شبکه، سرورها، سیستمهای کاربران و تجهیزات امنیتی را بررسی میکنند تا کوچکترین فعالیت مشکوک را شناسایی کنند.
مهمترین مسئولیتهای تیم آبی
- پایش مداوم شبکه
- تحلیل رویدادهای امنیتی
- بررسی لاگهای سرورها
- مدیریت فایروالها
- مدیریت سیستمهای IDS و IPS
- مدیریت EDR و XDR
- مدیریت آنتیویروس سازمانی
- اسکن آسیبپذیریها
- نصب وصلههای امنیتی
- مدیریت دسترسی کاربران
- پاسخ به رخدادهای امنیتی (Incident Response)
- انجام تحلیلهای فارنزیک پس از حمله
ابزارهای رایج تیم آبی
کارشناسان Blue Team از ابزارهای متنوعی استفاده میکنند که مهمترین آنها عبارتاند از:
- Microsoft Defender for Endpoint
- Wazuh
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
- CrowdStrike Falcon
- SentinelOne
- Wireshark
- Zeek
- Suricata
- Snort
- Nessus
- OpenVAS
مهارتهای موردنیاز اعضای تیم آبی
یک متخصص Blue Team معمولاً در زمینههای زیر تخصص دارد:
- امنیت شبکه
- مدیریت Windows Server
- Linux Administration
- تحلیل بدافزار
- Digital Forensics
- SIEM
- Threat Hunting
- Incident Response
- مدیریت Active Directory
- Cloud Security
تیم قرمز (Red Team) چیست؟
اگر تیم آبی نقش مدافع را دارد، تیم قرمز نقش مهاجم را بازی میکند.
تیم قرمز تلاش میکند دقیقاً مانند یک هکر واقعی به زیرساختهای سازمان نفوذ کند تا ضعفهای امنیتی را پیش از سوءاستفاده مهاجمان واقعی شناسایی کند.
برخلاف تست نفوذهای معمول که معمولاً روی یک سامانه خاص تمرکز دارند، عملیات Red Team میتواند هفتهها یا حتی ماهها ادامه داشته باشد و سناریوهای پیچیدهای مانند حملات هدفمند (APT) را شبیهسازی کند.
وظایف تیم قرمز
- شبیهسازی حملات واقعی
- تست نفوذ داخلی و خارجی
- مهندسی اجتماعی
- حملات فیشینگ
- حملات فیزیکی
- دور زدن سامانههای امنیتی
- افزایش سطح دسترسی
- حرکت جانبی در شبکه
- استخراج اطلاعات محرمانه
- ارزیابی آمادگی تیم آبی
ابزارهای پرکاربرد تیم قرمز
از جمله ابزارهای شناختهشده این تیم میتوان به موارد زیر اشاره کرد:
- Metasploit Framework
- Burp Suite Professional
- Nmap
- BloodHound
- CrackMapExec
- Impacket
- Mimikatz
- Cobalt Strike
- Empire
- Havoc
- Sliver
- Responder
- SQLMap
مهارتهای لازم برای اعضای تیم قرمز
- Ethical Hacking
- Penetration Testing
- Web Security
- Active Directory Attack
- Windows Internals
- Linux Privilege Escalation
- Exploit Development
- Reverse Engineering
- Scripting با Python و PowerShell
تیم بنفش (Purple Team) چیست؟
بسیاری تصور میکنند Purple Team یک تیم جداگانه با نیروهای مستقل است، در حالی که در بسیاری از سازمانها چنین نیست.
تیم بنفش در حقیقت یک فرآیند همکاری بین تیم قرمز و تیم آبی است. هدف آن انتقال سریع دانش، تحلیل نتایج حملات شبیهسازیشده و تبدیل آنها به اقدامات دفاعی مؤثر است.
در این مدل، تیم قرمز یافتههای خود را بهصورت مستمر با تیم آبی به اشتراک میگذارد تا ضعفها همان زمان اصلاح شوند؛ در نتیجه چرخه بهبود امنیت بسیار سریعتر از حالت سنتی انجام میشود.
وظایف تیم بنفش
- هماهنگی عملیات Red Team و Blue Team
- تحلیل نتایج حملات
- بررسی میزان موفقیت ابزارهای دفاعی
- طراحی سناریوهای جدید حمله
- مستندسازی نقاط ضعف
- آموزش تیمهای امنیتی
- افزایش بلوغ امنیت سایبری سازمان
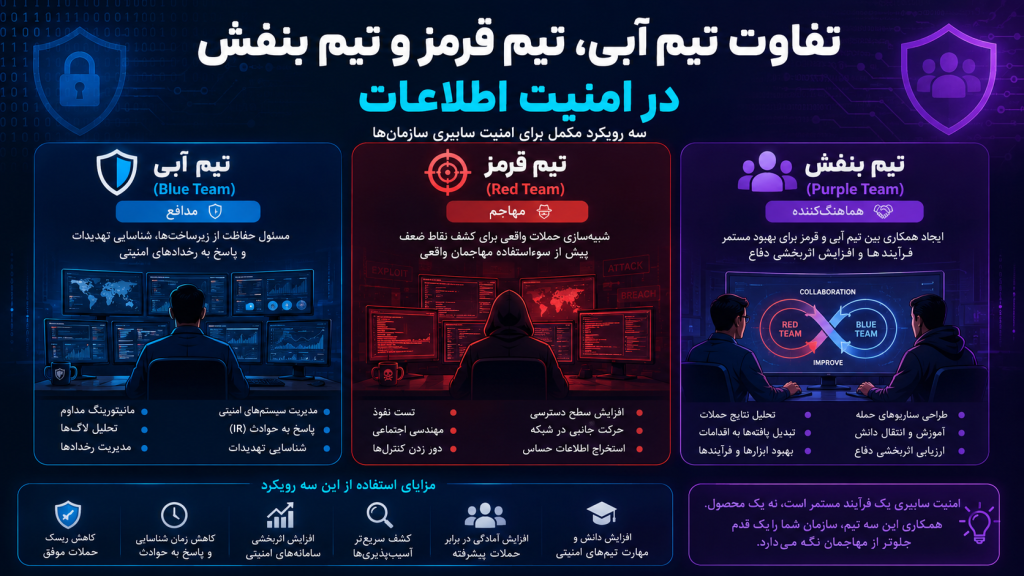
تفاوت تیم آبی، تیم قرمز و تیم بنفش
| ویژگی | تیم آبی | تیم قرمز | تیم بنفش |
|---|---|---|---|
| نقش | دفاع | حمله | هماهنگی |
| هدف | محافظت از سازمان | کشف ضعفها | بهبود امنیت |
| رویکرد | دفاعی | تهاجمی | تعاملی |
| فعالیت اصلی | مانیتورینگ و پاسخ به رخداد | تست نفوذ و شبیهسازی حمله | تحلیل و انتقال دانش |
| خروجی | کاهش تهدیدها | گزارش آسیبپذیری | افزایش اثربخشی دفاع |
چرخه همکاری این سه تیم
در یک سازمان بالغ از نظر امنیت سایبری، فرآیند کار معمولاً به شکل زیر است:
- تیم قرمز یک سناریوی حمله واقعی را طراحی میکند.
- حمله روی زیرساخت اجرا میشود.
- تیم آبی بدون اطلاع قبلی تلاش میکند حمله را شناسایی کند.
- تمام فعالیتها ثبت و تحلیل میشوند.
- تیم بنفش نقاط ضعف هر دو تیم را بررسی میکند.
- قوانین SIEM، EDR، IDS و Firewall اصلاح میشوند.
- سناریوی حمله مجدداً اجرا میشود تا اثربخشی تغییرات ارزیابی شود.
این چرخه بارها تکرار میشود تا سازمان به سطح مطلوبی از آمادگی برسد.
آیا تست نفوذ همان Red Team است؟
خیر.
یکی از اشتباهات رایج این است که تست نفوذ (Penetration Testing) با عملیات Red Team یکسان در نظر گرفته میشود.
تست نفوذ معمولاً دامنه محدود، زمان کوتاه و هدف مشخصی دارد؛ مثلاً بررسی امنیت یک وبسایت یا نرمافزار.
اما Red Team Exercise یک عملیات جامع است که میتواند همزمان شامل حملات فنی، مهندسی اجتماعی، نفوذ فیزیکی و ارزیابی فرآیندهای امنیتی باشد و معمولاً با هدف سنجش آمادگی واقعی سازمان اجرا میشود.
مزایای استفاده از تیمهای آبی، قرمز و بنفش
سازمانهایی که از این مدل استفاده میکنند، مزایای قابل توجهی به دست میآورند:
- کشف سریعتر آسیبپذیریها
- افزایش سرعت تشخیص حملات
- کاهش زمان پاسخ به رخدادها (MTTR)
- بهبود توانایی تشخیص تهدیدات پیشرفته
- افزایش اثربخشی سامانههای امنیتی
- کاهش هزینههای ناشی از حملات سایبری
- ارتقای فرهنگ امنیت اطلاعات
- افزایش اعتماد مشتریان و شرکای تجاری
- رعایت بهتر الزامات استانداردهایی مانند ISO/IEC 27001 و چارچوبهای امنیتی متداول
چه سازمانهایی به این تیمها نیاز دارند؟
اگر سازمانی اطلاعات ارزشمند، زیرساخت حیاتی یا خدمات آنلاین ارائه میدهد، استفاده از این رویکرد میتواند نقش مهمی در کاهش ریسک ایفا کند. از جمله:
- بانکها و مؤسسات مالی
- شرکتهای بیمه
- مراکز داده
- شرکتهای ارائهدهنده خدمات ابری
- سازمانهای دولتی
- شرکتهای نرمافزاری
- فروشگاههای اینترنتی
- بیمارستانها
- دانشگاهها
- صنایع نفت، گاز و انرژی
- اپراتورهای مخابراتی
سوالات متداول (FAQ)
آیا تیم قرمز همان هکر است؟
خیر. اعضای تیم قرمز متخصصان امنیت سایبری هستند که با مجوز سازمان و در چارچوب قوانین، حملات کنترلشده را برای شناسایی نقاط ضعف اجرا میکنند.
آیا سازمانهای کوچک هم به Blue Team نیاز دارند؟
بله. حتی اگر تیم امنیتی مستقلی نداشته باشند، باید افرادی مسئول مانیتورینگ، مدیریت رخدادها و اعمال کنترلهای امنیتی باشند.
آیا Purple Team یک تیم مستقل است؟
در بسیاری از سازمانها، Purple Team بیشتر یک مدل همکاری و هماهنگی میان تیم آبی و تیم قرمز است تا یک واحد سازمانی مجزا.
آیا استفاده از هر سه تیم ضروری است؟
در سازمانهای بزرگ و حساس، استفاده از هر سه رویکرد به ایجاد یک چرخه مستمر ارزیابی، دفاع و بهبود امنیت کمک میکند.
جمعبندی
امنیت سایبری تنها به خرید تجهیزات یا نصب نرمافزارهای امنیتی محدود نمیشود؛ بلکه نیازمند یک رویکرد پویا، مستمر و مبتنی بر همکاری است. در این میان، تیم آبی با تمرکز بر دفاع، تیم قرمز با شبیهسازی حملات واقعی و تیم بنفش با ایجاد هماهنگی میان این دو، سه رکن اصلی یک راهبرد امنیتی موفق را تشکیل میدهند.
سازمانهایی که از این مدل بهره میبرند، نهتنها آسیبپذیریهای خود را سریعتر شناسایی میکنند، بلکه آمادگی بیشتری برای مقابله با تهدیدات پیچیده و حملات پیشرفته خواهند داشت. سرمایهگذاری روی این سه رویکرد، در نهایت به افزایش تابآوری سایبری، کاهش خسارات احتمالی و حفاظت بهتر از داراییهای اطلاعاتی منجر میشود.